
EDPB’nin Anonimleştirme Rehberine Bir Bakış
- - 16 Kasım 2026
Özet
Kişisel veri ne zaman kimin için kişisel veridir sorusunu sorduğumuzda son birkaç senedir herkesin dönüp bakacağı yer muhakkak Avrupa Veri Koruma Denetçisi (European Data Protection Supervisor, "EDPS")1 ile Ortak Çözüm Kurulu (Single Resolution Board, "SRB")2 arasında Avrupa Birliği Adalet Divanı (Court of Justice of the European Union, "ABAD") nezdinde EDPS'in temyiz istemi üzerine verilen karar olacaktır. Elbette bu kararı hakkıyla anlayabilmek adına temyiz sürecine kadar gelişen adımları anlamak, tarafların argümanlarını özümsemek ve ABAD'ın kararını bu argümanlar ve somut olay ışığında yorumlamak gerekir. ABAD tarafından karar verildikten sonra, karar her ne kadar sektörde yeknesak biçimde yorumlanmayan psödonimleştirme (pseudonymisation, takma adlandırma) kavramının nasıl ele alınması gerektiğine açıklık getirmiş olsa da, karar sonrasında sektörde tek bir anlayışın oluşmasından ziyade, bu yorumun nasıl uygulanacağına ilişkin yeni tartışmalar ortaya çıkmıştır. O kadar ki, Kasım 2025'te Avrupa Komisyonu (European Commission, "Komisyon") tarafından yayımlanan ve Avrupa Birliği ("AB") Genel Veri Koruma Tüzüğü (General Data Protection Regulation, "GDPR") kapsamında önemli değişiklikler öngören Digital Omnibus3 ("Digital Omnibus") kapsamında, psödonimleştirmeye ilişkin değerlendirmelerde bulunmak üzere Komisyon'a yetki veren özel bir hüküm eklenmesi ve hatta ABAD'ın EDPS/SRB içtihadından hareketle kişisel veri tanımının değiştirilmesi teklif edilmiştir. Bu teklifler hukuk camiasında ciddi eleştirilere konu olmuştur.4 Nitekim Digital Omnibus'a ilişkin devam eden revizyon çalışmaları kapsamında, bu yazı itibarıyla en güncel metin olan ve AB Konseyi'nin 21 Ekim 2026 tarihinde kabul ettiği müzakere pozisyonunda, kişisel veri tanımına ilişkin değişiklik önerisi metinden tamamen çıkarılmış; psödonimleştirme konusunda belirleyici yetki tanıyan hüküm kapsamındaki yetkiler ise yalnızca görüş vermek ile sınırlı tutularak Avrupa Veri Koruma Kurulu'na (European Data Protection Board, "EDPB") bırakılmıştır.5
Bu konudaki tartışmalar yoğunlaşmışken EDPB, 8 Temmuz 2026 tarihinde Anonimleştirme Hakkında 02/2026 Sayılı Taslak Rehber'i ("Rehber") yayımlamış ve kamuoyu görüşüne açmıştır.6 Rehber, ABAD içtihadındaki belirli yaklaşımları yansıtmakla birlikte, kanaatimizce içtihadın kapsamına girmeyen, hatta yer yer ondan uzaklaşan bazı açıklamalar da içermektedir. Bu nedenle Rehber'in, bu haliyle, kamuoyunu tek bir ortak paydada buluşturmaktan nispeten uzak olduğu söylenebilir.
Hal böyle olunca, kişisel verinin hangi şartlarda ve kimler bakımından kişisel veri sayılacağı ya da sayılmayacağı sorusuna cevap bulmak için biraz daha mesai harcanacak gibi görünüyor. Bu kapsamda bu çalışmada; konuya etraflı bir şekilde bakılabilmesini sağlamak amacıyla mesele en başından ele alınmış; ilgili kişilerin EDPS'e SRB aleyhine yaptıkları şikâyetlerden başlayıp ABAD'ın temyiz kararı ve sonrasında EDPB'nin Rehber'i çerçevesinde değerlendirilerek kapsamlı bir çalışma sunulmuştur.
Anahtar Kelimeler
Anonimleştirme Hakkında 02/2026 Sayılı Taslak Rehber, kişisel veri, psödonimleştirme.
1. Giriş
1.1. EDPS'in SRB Hakkındaki İncelemesi ve Kararları
Bütün açıklanan sürecin başlangıcı, esasen beş ilgili kişinin SRB aleyhine EDPS nezdinde şikâyette bulunmasına dayanmaktadır. Bu bölümde, şikâyete konu süreç ile EDPS tarafından verilen kararın7 detayları değerlendirilecektir. Esasen süreç, EDPS tarafından ilk olarak bir taslak karar hazırlanması, ardından SRB'nin bu karara ilişkin itiraz ve görüşlerinin alınması ve sonrasında EDPS'in nihai kararını oluşturması şeklinde ilerlemiştir. Bununla birlikte, okuma kolaylığı adına, taslak ve nihai kararda yer alan savunmalar ile hukuki argümanlar aşağıda tek bir süreç kapsamında ele alınmıştır.
1.1.1. Somut Olay
SRB, AB'de "resolution" olarak anılan ve mali sıkıntıya düşen bir bankanın, finansal istikrarı ve bankanın kritik işlevlerinin devamlılığını koruyacak şekilde düzenli biçimde yeniden yapılandırılmasını veya piyasadan çıkışının yönetilmesini sağlayan süreci yürütmektedir. Bu kapsamda SRB tarafından yürütülen değerlendirmelerde, bankanın varlıkları, hakları ve yükümlülükleri ile bunların ekonomik değeri dikkate alınmaktadır. Bu değerleme faaliyetleri, ilgili mevzuat uyarınca bağımsız bir değerleme kuruluşu tarafından gerçekleştirilebilmektedir. Şikâyete konu somut olayda da SRB, Banco Popular'a ilişkin değerleme çalışmalarının gerçekleştirilmesi amacıyla Deloitte'u bağımsız değerleme kuruluşu olarak görevlendirmiştir.
Yine ilgili mevzuat uyarınca, resolution işlemlerinden etkilenen hissedar ve alacaklılara, normal iflas sürecinde resolution'a kıyasla daha iyi durumda olacaklarını ileri sürerek SRB'nin ön değerlendirmesi ve bu değerlendirmenin dayanağını oluşturan değerleme raporu hakkında görüşlerini sunma imkânı tanınmaktadır. Söz konusu süreç "Right to be Heard" olarak anılmaktadır.8
Bu süreç iki aşamadan oluşmaktadır:
- İspat Aşaması (1. Aşama): İlk aşamada, hissedar veya alacaklı olduğunu ileri süren kişilerden, SRB'nin internet sitesi üzerinden erişilebilen bağlantı aracılığıyla, hissedar veya alacaklı sıfatlarını tevsik eden belgeler ile kendilerinin ve varsa hak sahiplerinin kimliğini doğrulamaya yarayan bilgi ve belgeleri sunmaları istenmektedir. Bu aşamada iletilen bilgi ve belgelere yalnızca SRB erişebilmektedir.
- Görüş Bildirilmesi Aşaması (2. Aşama): İlk aşamada sundukları belgeler üzerinden hissedar veya alacaklı sıfatını haiz olduğu tespit edilen kişilere, sürecin ikinci aşamasına katılabilmeleri için özel bir bağlantı iletilmektedir. İlgili kişiler bu bağlantı üzerinden SRB'nin (Deloitte'ten destek aldığı) değerlendirmesine ilişkin görüş ve düşüncelerini sunmakta; bu görüşler, isim veya e-posta adresi gibi kişiyi doğrudan tanımlayan bilgilerle birlikte tutulmamakta, yalnızca her bir ilgili kişiye SRB tarafından özel olarak atanan 33 haneli alfanümerik bir kod ile ilişkilendirilmektedir. Bu aşamada elde edilen bilgiler şu şekilde örneklenebilir:
"Yorumcu Kodu: 8f3a91c7d2e64b10a5f8c3e92d417ab6c
Yorum: Kararda kullanılan değerleme metodolojisi haklarımı ihlal ediyor. Gelecekteki nakit akışlarına ilişkin varsayımlar fazla ihtiyatlı görünmektedir.9"
Deloitte tarafından yapılan değerlendirmeye ilişkin yorumların toplanıp değerlendirilebilmesi ve değerlendirmenin değişmesi gerekip gerekmediğine karar verilebilmesi için yalnızca 2. Aşama'da toplanan veriler SRB tarafından Deloitte'e aktarılmıştır.
2. Aşama'da elde edilen alfanümerik kod ve bu kodla ilişkilendirilen yorum bakımından, söz konusu kodun hangi ilgili kişiye ait olduğunu belirlemeye imkân sağlayan ek bilgiler yalnızca SRB nezdinde tutulmakta ve Deloitte'un bu bilgilere herhangi bir erişimi bulunmamaktaydı. Başka bir ifadeyle Deloitte'a, birinci aşamada sunulan kişisel veriler aktarılmamakta; yalnızca benzersiz alfanümerik kod ve bu kodla ilişkilendirilen yorum sağlanmaktaydı. Ayrıca, 2. Aşama'da yorumların değerlendirilmesiyle görevli SRB çalışanlarının da söz konusu ek bilgilere erişimi güvenlik tedbiri olarak engellenmiş; bu çalışanların yalnızca alfanümerik kod ile bu kodla ilişkilendirilen yorumları görmeleri sağlanmıştı.
1.1.2 Şikâyetlerin Konusu ve SRB'nin Savunmaları
EDPS'e, değerlemeye ilişkin görüş bildirme sürecine katılan toplam beş ilgili kişi tarafından şikâyette bulunulmuştur. Şikâyetçiler, yorumlarının Deloitte'a aktarılacağı hususunda SRB'nin sürece ilişkin aydınlatma metninde kendilerine bilgi verilmediğini, bu aktarımı Avrupa Ombudsmanı'nın (European Ombudsman) raporu üzerinden öğrendiklerini ve bu nedenle kişisel verilerinin aktarımının hukuka aykırı olduğunu ileri sürmüşlerdir. Ayrıca bazı şikâyetçiler, söz konusu aktarımın devam eden davalardaki hukuki stratejilerini karşı tarafa açığa çıkardığını, değerlemeye ilişkin görüş ve yorumlarının Deloitte'a aktarılacağını bilselerdi belirli bilgileri SRB'ye sunmayacaklarını ve ilgili taraflarla aralarında çıkar çatışması ve uyuşmazlık bulunduğunu belirtmişlerdir.
SRB, savunmasını birkaç temel argümana dayandırmıştır. Bunlardan ilki, 2. Aşama'da işlenen verilerin yalnızca değerlemeye ilişkin görüş ve yorumlardan ibaret olması nedeniyle, bu verilerin içerik itibarıyla "kişisel" bir nitelik taşımadığı ve dolayısıyla kişisel veri sayılamayacağı yönündedir. SRB ayrıca, iki aşamada toplanan verilerin birbiriyle ilişkilendirilm esini önlemek için özel tedbirler aldığını, hatta 2. Aşama'da görev yapan SRB çalışanlarının dahi ilk aşamada toplanan verilere erişemediğini ileri sürmüştür. Bu nedenle, yalnızca 2. Aşama'da işlenen verilerin tek başına ilgili kişiyi belirlenebilir kılmadığını ve anonim veri olarak değerlendirilmesi gerektiğini savunmuştur. Son olarak SRB, Deloitte'a yalnızca 2. Aşama'da elde edilen kod ve yorumları aktardığını, ilk aşamada toplanan hiçbir veriyi paylaşmadığını ve bu nedenle Deloitte'a aktarılan verilerin kişisel veri niteliğinde olmadığını iddia etmiştir. Nitekim Deloitte'un yalnızca kendisine aktarılan kod vasıtasıyla ilgili kişiyi belirlemesinin imkânsız olduğu belirtilmiştir.
1.1.3 EDPS'in Değerlendirmesi ve Kararı
İlk olarak EDPS, 2. Aşama'da toplanan verilerin "kişisel" bir nitelik taşımadığı ve bu nedenle kişisel veri sayılamayacağı yönündeki argümanı kabul etmemiştir. EDPS, özellikle Nowak içtihadına10 atıfla, bir bilginin objektif bir olgudan ibaret olmasının gerekmediğini; öznel görüş, değerlendirme veya kanaatlerin de bir gerçek kişiyle ilişkili olmaları hâlinde kişisel veri niteliği taşıyabileceğini belirtmiştir. Bu çerçevede, ilgili kişilerin resolution ve değerleme sürecine ilişkin görüş ve değerlendirmelerinin, onların düşünce ve muhakemelerini yansıtması nedeniyle kendileriyle ilişkili bilgi teşkil ettiğini kabul etmiştir.
Deloitte'a aktarılan veriler üzerinden ilgili kişilerin belirlenebilir olup olmadığı bakımından ise EDPS, öncelikle AB Veri Koruma Tüzüğü11 (The EU Data Protection Regulation, "EUDPR") kapsamında psödonimleştirmeye ilişkin hükümler ile ilgili gerekçeleri inceleyerek değerlendirmesine başlamaktadır. EUDPR'da psödonimleştirmeye ilişkin açıklamalara 16. Gerekçe'de ve tanımları düzenleyen 3(6) maddesinde yer verilmiştir:
"(16) The principles of data protection should apply to any information concerning an identified or identifiable natural person. Personal data which have undergone pseudonymisation, which could be attributed to a natural person by the use of additional information, should be considered to be information on an identifiable natural person. To determine whether a natural person is identifiable, account should be taken of all the means reasonably likely to be used, such as singling out, either by the controller or by another person, to identify the natural person directly or indirectly. To ascertain whether means are reasonably likely to be used to identify the natural person, account should be taken of all objective factors, such as the costs of and the amount of time required for identification, taking into consideration the available technology at the time of the processing and technological developments. …"
"(6) 'pseudonymisation' means the processing of personal data in such a manner that the personal data can no longer be attributed to a specific data subject without the use of additional information, provided that such additional information is kept separately and is subject to technical and organisational measures to ensure that the personal data are not attributed to an identified or identifiable natural person;"
EDPS, söz konusu hükümlerden hareketle, psödonimleştirilmiş verinin anonim veriden ayrılmasını sağlayan aşağıdaki kriterleri ortaya koymaktadır:
- EUDPR, ek bilgi (additional information) kullanılarak ilgili kişinin kimliğinin belirlenmesi mümkün olan psödonimleştirilmiş verilerin kişisel veri olarak kabul edileceğini düzenlemektedir.
- İlgili kişinin artık belirlenebilir olmadığı şekilde anonimleştirilen veriler ise EUDPR kapsamında anonim veri olarak kabul edilmektedir.
- Dolayısıyla anonim veri ile psödonimleştirilmiş veri arasındaki temel fark, ilgili kişinin kimliğinin belirlenmesini sağlayabilecek ek bilginin (additional information) mevcut olup olmamasıdır.
- Psödonim verinin tanımı uyarınca, psödonim veri ile bu verinin ilgili kişilerle ilişkilendirilmesini sağlayan ek bilginin (additional information) ayrı tutulması yeterli olup, her iki bilginin de aynı kişinin elinde bulunması zorunlu değildir.
Bu kriterleri ortaya koyduktan sonra EDPS, somut olay bakımından aşağıdaki çıkarımlarda bulunmaktadır:
- 1. Aşama'da elde edilen bilgiler ile 2. Aşama'da ilgili kişilere atanan kod birlikte değerlendirildiğinde, söz konusu kod EUDPR kapsamında kişiyi belirlemeyi mümkün kılan ek bilgiye (additional information) tipik bir örnek teşkil etmektedir. Nitekim bu ek bilgi, SRB tarafından verilerin belirli bir ilgili kişiyle ilişkilendirilmesi için kullanılabilmektedir. EUDPR kapsamında belirlenebilirlik değerlendirmesinde, belirleme işleminin veri sorumlusu veya başka bir kişi tarafından gerçekleştirilebilmesini yeterli kabul etmektedir ("either by the controller or by another person").
- Ek bilgi niteliğindeki bu kod, SRB tarafından 2. Aşama'daki bilgiler kapsamında Deloitte'e iletilmiştir.
- EUDPR, ek bilgi ile psödonim verinin kim tarafından tutulacağı konusunda bir ayrım yapmamaktadır. Tanım uyarınca, her iki bilginin de aynı kişinin elinde bulunması zorunlu değildir. Psödonim veri ile ek bilginin farklı kişiler tarafından tutulması, psödonim veriyi anonim hâle getirmemektedir.
- Deloitte'un 2. Aşama'daki bilgileri tek başına birinci aşamadaki verilerle ilişkilendirememesi, kendisine aktarılan verilerin psödonimleştirilmiş olduğu gerçeğini değiştirmemektedir. Somut olayda psödonimleştirilmiş veriye ilişkin kanuni koşullar sağlanmıştır.
Ayrıca EDPS, ulaştığı sonucu desteklemek amacıyla, somut olayla büyük ölçüde benzerlik taşıdığını belirttiği ve Avrupa Birliği Siber Güvenlik Ajansı (European Union Agency for Cybersecurity, "ENISA") tarafından yayımlanan psödonimleştirme rehberinde12 yer alan bir örneğe de atıf yapmıştır. Gerçekten de söz konusu örnek, SRB ile Deloitte arasındaki aktarımın temel özelliklerini taşımakta ve ENISA tarafından sonraki alıcıya aktarılan veri anonim değil, psödonimleştirilmiş veri olarak nitelendirilmektedir:
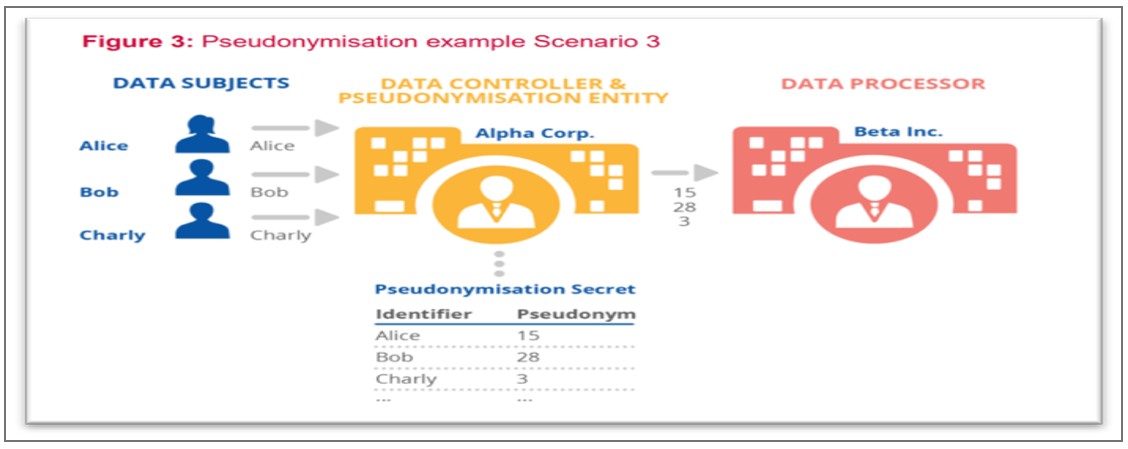
Bu değerlendirmelerden hareketle EDPS, SRB tarafından Deloitte'a aktarılan bilgilerin psödonimleştirilmiş veri olduğuna ve EUDPR kapsamında kişisel veri niteliği taşıdığına karar vermiş; sürece ilişkin aydınlatma metninde Deloitte'a kişisel veri alıcıları arasında yer verilmemesini ise EUDPR'a aykırı bulmuştur. Bununla birlikte EDPS, SRB'nin aldığı tedbirleri ve süreç boyunca gösterdiği hassasiyeti dikkate alarak EUDPR kapsamında kullanabileceği düzeltici yetkilerden herhangi birine başvurmamış ve yalnızca tavsiye niteliğinde bir karar vermiştir.
2. SRB'nin Genel Mahkeme Nezdinde Açtığı İptal Davası
Her ne kadar EDPS, EUDPR kapsamındaki yaptırım yetkilerinin hiçbirini kullanmamış olsa da SRB, AB Genel Mahkemesi13 (General Court, "Genel Mahkeme") nezdinde EDPS kararının iptali için dava açmıştır.14 EDPS, herhangi bir düzeltici yetkisini kullanmamış olması nedeniyle SRB'nin açtığı iptal davasının kabul edilemez olduğunu ileri sürmüştür. Genel Mahkeme ise, SRB'nin gelecekte benzer bir ihlalde bulunması hâlinde EDPS'in bu ihlal tespitinin para cezası uygulanmasında dikkate alınabileceğini belirterek kararın bağlayıcı hukuki etkiler doğurduğunu ve bu nedenle davanın kabul edilebilir olduğunu değerlendirmiştir.
SRB, EDPS kararına karşı, EUDPR'ın hatalı uygulandığı ve bu nedenle kararın hukuka aykırı olduğu ile iyi yönetilme hakkına (right to good administration) uygun bir süreç yürütülmediği yönünde iki temel gerekçe ileri sürmüştür.
Davada Genel Mahkeme konuyu "ilişkin" olma kriteri (relating to) ve kimliği belirlenebilir olma kriteri (identifiability) açısından iki ana zeminde incelemiştir.
2.1 İlişkinlik Kriteri Açısından
SRB, yorumların kişilerin özel hayatı veya kişisel özellikleriyle değil, yalnızca olgusal ve hukuki değerlendirmelerle ilgili olduğunu, hatta bazı yorumların birbiriyle aynı olduğunu belirterek söz konusu yorumların kişisel veri niteliği taşımadığı yönündeki iddiasını yinelemiştir.
Genel Mahkeme, ABAD'ın Nowak içtihadını yineleyerek "any information" ifadesinin kişisel veri kavramının geniş yorumlanması gerektiğini gösterdiğini; bu kavramın yalnızca hassas veya özel nitelikteki bilgilerle sınırlı olmayıp, ilgili kişiyle ilişkili olmak kaydıyla objektif bilgilerin yanı sıra görüş ve değerlendirme gibi öznel bilgileri de kapsayabileceğini belirtmiştir. Genel Mahkeme buna karşın, bir bilginin ilgili kişiyle ilişkili olup olmadığının içerik, amaç veya etki (content, purpose and effect) bakımından ayrıca değerlendirilmesi gerektiğine; EDPS'in ise bu yönde özel bir inceleme yapmadığını ve bu nedenle Deloitte'a aktarılan bilgilerin EUDPR kapsamında bir gerçek kişiyle "ilişkili" olduğu sonucuna varamayacağına karar vermiştir.
Dolayısıyla Genel Mahkeme iptal davasının bu kısmında SRB'yi haklı bulmuştur.
2.2 Belirlenebilirlik Kriteri Açısından
SRB, ayrıca, ABAD içtihadında kimliği belirlenebilirlik bakımından öngörülen şartların somut olayda değerlendirilmediğini ileri sürmüştür. SRB, EDPS'in Deloitte'un ilgili kişileri yeniden belirleyip belirleyemeyeceğini ayrıca incelemediğini; böyle bir inceleme yapılması hâlinde ise, Deloitte'un hangi kodun kime ait olduğunu gösteren sisteme erişiminin bulunmaması nedeniyle ilgili kişileri yeniden belirleme imkânının olmadığı sonucuna varması gerektiğini iddia etmiştir.
EDPS ise bu argümanlara karşı, ek bilginin (additional information) başka bir kişinin elinde bulunmasının psödonim veriyi anonim hâle getirmeyeceği yönündeki görüşünü yinelemiştir. EDPS'e göre, psödonim veriler ek bilgiye sahip olmayan bir üçüncü tarafa aktarıldıklarında da bu niteliklerini korumakta olup, Deloitte'un kodlar üzerinden ilgili kişileri yeniden belirleyip belirleyemeyeceğine ilişkin ayrıca bir inceleme yapılmasına gerek bulunmamaktadır. Nitekim EDPS, belirlenebilirlik bakımından, ilgili kişinin kimliğinin tespit edilmesini mümkün kılan tüm bilgilerin tek bir kişinin elinde bulunmasının kanunen zorunlu olmadığını yinelemiştir.
Genel Mahkeme, öncelikle, ilgili kişinin kimliğinin belirlenmesini mümkün kılan tüm bilgilerin tek bir kişinin elinde bulunmasının kanun lafzı bakımından zorunlu olmadığını belirtmiş; ancak bu bilgilerin farklı kişilerin elinde bulunması hâlinde, söz konusu bilgilerin birleştirilmesinin ilgili kişiyi belirlemek amacıyla makul olarak kullanılması muhtemel bir yöntem (means reasonably likely to be used) olup olmadığının ayrıca değerlendirilmesi gerektiğini ifade etmiştir. Ayrıca Mahkeme, EUDPR'ın 3(6) maddesinde atıf yapılan ek bilginin, Deloitte'a iletilen alfanümerik kodun kendisi değil, yalnızca SRB'nin erişebildiği ve hangi kodun hangi kişiye karşılık geldiğinin belirlenmesini sağlayan veri tabanı olduğunu kabul etmiştir.
Belirtilen değerlendirme kapsamında Genel Mahkeme, ABAD'ın Breyer15 içtihadına atıf yaparak, ilgili kişinin kimliğinin belirlenmesinin hukuken yasak olması veya zaman, maliyet ve insan gücü bakımından orantısız bir çaba gerektirmesi nedeniyle fiilen imkânsız hâle gelmesi durumunda, kimliğin belirlenmesi riskinin gerçekte önemsiz kabul edileceğini belirtmiştir.
Bu değerlendirmeler ışığında Genel Mahkeme, ek bilginin yalnızca SRB tarafından tutulmasının tek başına Deloitte'a aktarılan verilerin kişisel veri niteliğini ortadan kaldırmayacağı konusunda EDPS'e hak vermiştir. Bununla birlikte Mahkeme, söz konusu verilerin Deloitte bakımından kişisel veri olup olmadığının belirlenebilmesi için, Deloitte açısından ayrıca bir belirlenebilirlik değerlendirmesi yapılması gerektiğini belirtmiştir. Bu değerlendirmede mahkeme, Deloitte'a aktarılan bilgiler ile SRB nezdinde tutulan ek bilgilerin birleştirilmesinin, yorum sahiplerinin kimliğini belirlemek bakımından Deloitte tarafından "makul olarak kullanılması muhtemel bir yöntem" (means reasonably likely to be used) teşkil edip etmediğinin incelenmesi gerektiğini, ancak EDPS'in bu incelemeyi yapmaması nedeniyle belirlenebilirlik kriteri bakımından da EDPS'in değerlendirmesini hatalı bularak SRB aleyhine verilen kararı iptal etmiştir.
3. ABAD Nezdindeki Yargılama
EDPS, Genel Mahkeme tarafından verilen kararın hukuka aykırı olduğu gerekçesiyle kararı ABAD nezdinde temyiz etmiştir.16 Temyiz aşamasında, bu yazıda yayımladığı rehberi ayrıca değerlendirdiğimiz EDPB, EDPS'in yanında; Avrupa Komisyonu ise SRB'nin yanında davaya katılmıştır.
Öncelikle ABAD, somut olayda ilgili kişilerin yorum ve görüşlerinin ek bilgi aracılığıyla yalnızca SRB tarafından kişilerle ilişkilendirilebildiğini ve Deloitte'un birinci aşamada toplanan verilerin bulunduğu veri tabanına erişiminin olmadığını kabul etmiştir. Devamında yapılan değerlendirmeler yine "ilişkin" olma kriteri (relating to) ve kimliği belirlenebilir olma kriteri (identifiability) açısından iki başlık altında incelenmiş ve buna ek olarak bu kriterlerin veri sorumlusunun aydınlatma yükümlülüğüne etkisi değerlendirilmiştir.
3.1 İlişkinlik Kriteri Açısından
ABAD, Genel Mahkeme kararında olduğu gibi Nowak içtihadına atıf yaparak, görüş ve değerlendirmeler gibi öznel nitelikteki bilgilerin de kişisel veri teşkil edebileceğini ve bir bilginin gerçek kişiyle ilişkili olup olmadığının içerik, amaç veya etki (content, purpose and effect) bakımından değerlendirilmesi gerektiğini yinelemiştir.
Bununla birlikte ABAD, bu kriterlerden yalnızca birinin sağlanmasının yeterli olduğunu belirtmiş ve EDPS'in 2. Aşama'da işlenen bilgileri "ilgili kişilerin değerlemeye ilişkin görüş ve yorumları" olarak nitelendirmesinin dahi içerik bakımından bir değerlendirme teşkil ettiğine ve EDPS'in ayrıca amaç ve etki bakımından ayrı bir inceleme yapması gerekmediğine karar vermiştir. Bu nedenle ABAD, Genel Mahkeme'nin EDPS'in "ilişkin olma" kriterini yeterince incelemediği yönündeki sonucunu hukuka aykırı bulmuş ve bu noktada EDPS'in temyiz istemini kabul etmiştir.17
3.2 Belirlenebilirlik Kriteri Açısından
EDPS, burada temel olarak Genel Mahkeme'nin, psödonim veriye ilişkin EUDPR'da öngörülen kanuni şart ve unsurlar ile anonim veri ve psödonim veri arasındaki ayrımı yeterince dikkate almadığını ileri sürmüştür. EDPS, Genel Mahkeme'nin yaklaşımının benimsenmesi hâlinde, psödonim verinin veri sorumlusunun hâkimiyetinden çıktığı anda kişisel veri niteliğini kaybetmesi gerekeceğini ve bu durumun EUDPR kapsamında psödonim verilere sağlanan korumayı büyük ölçüde anlamsız hâle getireceğini ileri sürmüştür. Nitekim EDPS'e göre EUDPR, kişiyi belirlemeyi mümkün kılan ek bilginin ayrı tutulduğu ve aynı kişinin elinde bulunmadığı durumlarda dahi psödonim veriyi kişisel veri olarak kabul etmeye ve koruma kapsamında tutmaya devam etmektedir.18
ABAD, psödonim veri ile anonim veri arasındaki farkın, EDPS'in daha önce de belirttiği üzere, ek bilginin varlığı olduğunu kabul etmekle birlikte, bu ek bilginin ayrı tutulmasının amacının zaten ilgili kişinin yalnızca psödonimleştirilmiş veri kullanılarak belirlenmesini önlemek olduğunu belirtmiştir. Bu kapsamda ABAD, EUDPR'ın 3(6) maddesinde belirtildiği üzere, ek bilginin ayrı tutulması ve kişisel verilerin bir gerçek kişiyle ilişkilendirilmesini önleyecek tedbirlere tabi olması kaydıyla, psödonimleştirmenin ilgili verilerin kişisel veri niteliğini kaybetmesine yol açabileceğini ifade etmiştir.19
Bu noktada ABAD gerek veri sorumlusu SRB gerekse veriyi aktardığı Deloitte açısından ikili bir ayrım yaparak;
• SRB bakımından, Deloitte'a aktarılan yorumları ilgili kişilerle ilişkilendirmeyi mümkün kılan ek bilgilere sahip olmaya devam etmesi sebebiyle 2. Aşama'daki yorumların psödonimleştirilmiş olmalarına rağmen SRB açısından kişisel veri niteliğini koruduğunu;
• Deloitte bakımından ise, EUDPR'ın 3(6) maddesinde ek bilgiye ilişkin olarak öngörülen ve SRB'nin aldığını ileri sürdüğü tedbirlerin, aktarılan yorumların Deloitte açısından kişisel veri niteliğini ortadan kaldırmasının mümkün olabileceğini20, bunun için, Deloitte'un bu tedbirleri aşabilecek durumda olmaması ve söz konusu tedbirlerin Deloitte'un yorumları ilgili kişilerle ilişkilendirmesini fiilen engellemesi gerektiğini belirtmiştir.21
Dolayısıyla ABAD, bu noktada, sırf ek bilginin varlığının, EDPS'in ileri sürdüğünün aksine, psödonimleştirilmiş veriyi her durumda ve herkes bakımından kişisel veri hâline getirmeyeceğini vurgulamıştır.22
Bir gerçek kişinin belirlenebilir olup olmadığının tespitinde, kullanılması makul olan muhtemel tüm araçların (means reasonably likely to be used) dikkate alınması gerektiğini belirten ABAD; özellikle belirleme işleminin (i) hukuken yasak olması (prohibited by law) veya (ii) zaman, maliyet ve iş gücü bakımından orantısız bir çaba gerektirmesi nedeniyle fiilen imkânsız olması (impossible in practice) hâllerinde, kimliğin belirlenmesi riskinin gerçekte önemsiz (insignificant) kabul edileceğini ve bu nedenle söz konusu belirleme araçlarının makul olarak kullanılması muhtemel araçlar arasında sayılamayacağını ifade etmiştir.23
3.3 Aydınlatma Yükümlülüğü Bakımından
Somut olayda EDPS tarafından verilen karar, esasen SRB'nin aydınlatma metninde Deloitte'a kişisel veri alıcıları arasında yer vermemesinden kaynaklandığı için, bu bölümde yapılan değerlendirmeler davanın sonucunu belirleyen temel hususu oluşturmaktadır.
İlk olarak aydınlatma yükümlülüğünün amacına dikkat çeken ABAD, verilerin toplandığı sırada yerine getirilmesi gereken bu yükümlülüğünün ilgili kişinin verilerine ilişkin tüm hususları bilerek verilerini verip vermemeye karar verebilmesini temin etmek olduğunu ifade etmiştir. Bu kapsamda ABAD, potansiyel alıcılara ilişkin bilgilerin ilgili kişinin daha sonra bu alıcılara karşı haklarını kullanabilmesi bakımından da önem taşıdığını belirtmektedir.24
Bununla birlikte ABAD, yukarıda açıklanan "ilgili kişinin belirlenebilir olup olmadığının" testinin, aydınlatma yükümlülüğünün uygulanması bakımından verilerin toplandığı anda ve veri sorumlusunun perspektifinden yapılması gerektiğine karar vermiştir.25 Somut olay bakımından ise ABAD, SRB'nin Deloitte hakkında bilgi verme yükümlülüğünün veriler Deloitte'a aktarılmadan önce doğduğunu ve bu yükümlülüğün, psödonimleştirme sonrasında söz konusu verilerin Deloitte bakımından kişisel veri sayılıp sayılmamasından bağımsız olarak mevcut olduğunu kabul etmiştir.26
Dolayısıyla ABAD, 2. Aşama'da Deloitte'a aktarılan verilerin Deloitte bakımından kişisel veri sayılıp sayılmadığına ilişkin ayrıca detaylı bir inceleme yapılmasına gerek bulunmadığını; aydınlatma yükümlülüğü bakımından belirlenebilirlik değerlendirmesinin veri toplama anında ve SRB perspektifinden yapılması gerektiğini kabul etmiştir. Bu nedenle, Genel Mahkeme'nin aydınlatma yükümlülüğü kapsamında aktarılan verilerin Deloitte bakımından kişisel veri olup olmadığının ayrıca değerlendirilmesi gerektiği yönündeki yaklaşımını hukuka aykırı bularak EDPS'in temyiz talebini kabul etmiştir.27
Sonuç olarak ABAD, Genel Mahkeme kararını bozarak esasa ilişkin değerlendirme yapmış ve SRB'nin EUDPR kapsamındaki iptal taleplerini reddetmiştir. Bununla birlikte, iyi yönetilme hakkına (right to good administration) uygun bir süreç yürütülmediği yönündeki iddiaların incelenmesi için davayı Genel Mahkeme'ye geri göndermiştir.
4. ABAD Kararı Sonrasında Gelişen Süreç
Dosyanın, iyi yönetilme hakkına ilişkin inceleme yapılmak üzere ABAD tarafından Genel Mahkeme'ye geri gönderilmesinin ardından SRB, 6 Kasım 2025 tarihinde davaya devam etmek istemediğini ve tarafların yargılama giderleri konusunda anlaştığını Genel Mahkeme'ye bildirmiştir.28 Diğer tarafların da bu talebi kabul etmesi üzerine dava görülmeye devam edilmemiş ve SRB tarafından geri çekilmiştir.
Esasen bakıldığında, (i) EDPS tarafından verilen kararın temelinde SRB'nin verilerin Deloitte'a aktarılacağı konusunda ilgili kişileri bilgilendirmemesi ve (ii) ABAD'ın da verilerin Deloitte bakımından kişisel veri sayılıp sayılmadığından bağımsız olarak bu aktarım hakkında ilgili kişilere bilgi verilmesi gerektiğine karar vermesi nedeniyle, uyuşmazlığın esasını oluşturan mesele çözülmüştür. Bu aşamada açık kalan tek husus, SRB'nin iyi yönetilme hakkına ilişkin iddiaları olup, bu konu uyuşmazlığın bütünü bakımından daha tali nitelikte kalmıştır.
5. EDPB'nin Anonimleştirme Rehberi
ABAD nezdinde EDPS'in yanında saf alan EDPB, 8 Temmuz 2026 tarihinde anonimleştirme hakkında taslak hâlindeki Rehber'i kamuoyu görüşüne sunulmuştur.29 Esasen anonimleştirme hakkında Madde 29 Çalışma Grubu30 ("WP29") tarafından 2014'te yayınlanmış bir rehber mevcut olup31, EDPB, Rehber'in WP29'un çalışmasını güncelleyici nitelik taşıdığını belirtmiştir. Bununla birlikte, WP29 tarafından hazırlanan rehberin, verilerin nasıl anonim hâle getirilebileceğine ilişkin daha teknik açıklamalar, yöntemler ve örnekler içerdiği; EDPB tarafından yayımlanan taslak Rehber'in ise ağırlıklı olarak hukuki kriterler ve içtihatlar çerçevesinde şekillendiği ve teknik yöntemlere ilişkin daha sınırlı açıklama içerdiği dikkat çekmektedir.
Rehber, temel olarak ABAD'ın içtihadında yer alan unsurların büyük bir kısmını yansıtmakla birlikte, ABAD'ın içtihadından ayrılan ve kanaatimizce kimi noktada buna karşı yönde olan birtakım açıklamalar da getirmiştir. Buna ek olarak Rehber, içtihatların dışında bir verinin anonim olup olmadığının değerlendirilebilmesi adına daha önce WP29 tarafından oluşturulan birtakım kriterleri daha güncel bir şekilde yorumlamış ve bunların pratikte nasıl uygulanacağına dair farklı yaklaşımlar geliştirmiştir. Bu nedenle Rehber, ABAD'ı yansıtan noktalar, ABAD'dan ayrılan noktalar ve kriterlere ilişkin değerlendirmeler olmak üzere üç alt başlık altında incelenecektir.
5.1 ABAD İçtihadını Yansıtan Noktalar
Rehber, en temelde, bir verinin kimliği belirli veya belirlenebilir bir gerçek kişiyle ilişkili olmadığı ölçüde anonim kabul edileceğini ve bu değerlendirmenin veriyi elinde bulunduran kuruluşa göre değişebileceğini kabul ederek ABAD içtihadında benimsenen göreceli yaklaşımı yansıtmaktadır. Bu doğrultuda Rehber, anonimlik değerlendirmesinin kural olarak her bir ilgili kuruluşun kendi perspektifinden yapılması gerektiğini belirtmektedir.
Rehber, ilgili kişinin belirlenebilir olup olmadığına ilişkin değerlendirmenin, somut olayda kullanılması makul olarak muhtemel tüm araçlar (means reasonably likely to be used) dikkate alınarak yapılması gerektiğini ve bu araçların somut olaya ilişkin tüm objektif unsurlar çerçevesinde geniş biçimde değerlendirilmesi gerektiğini belirtmektedir. Bununla birlikte EDPB, ABAD içtihadıyla uyumlu olarak, belirli bir aracın kullanılmasının teorik olarak mümkün olmasının tek başına yeterli olmadığını; ilgili kişinin yeniden belirlenmesi riskinin gerçekte önemsiz (insignificant) olduğu durumlarda bu aracın somut olay bakımından makul olarak kullanılması muhtemel bir araç sayılamayacağını kabul etmektedir. Rehber, bu riskin önemsiz (insignificant) kabul edileceği durumları ise yeniden belirlemenin (i) hukuken yasak olduğu (legal prohibition) veya (ii) zaman, maliyet ve iş gücü bakımından orantısız bir çaba gerektirmesi nedeniyle fiilen imkânsız olduğu hâller olarak saymakta ve bu yönüyle ABAD içtihadıyla paralellik göstermektedir.
Bu kapsamda Rehber'de, değerlendirmenin mutlak anlamda belirlenebilirliğin mümkün olup olmadığı üzerinden değil; ilgili kişinin belirli bir kuruluş tarafından kimliğinin belirlenmesinin ne ölçüde muhtemel olduğu (likelihood) üzerinden yapılması gerektiği ifade edilmektedir. Dolayısıyla Rehber, ilgili kişinin kimliğinin belirlenmesi riskinin "sıfır" olmasını zorunlu görmemekte; bu riskin önemsiz (insignificant) düzeyde kaldığı durumlarda verinin ilgili kuruluş bakımından anonim kabul edilebileceğini belirtmektedir.
Ayrıca EDPB, hukuken bağlayıcı olsa dahi sözleşmesel bir yasağın hukuki yasak olarak değerlendirilmemesi gerektiğini, nitekim sözleşmesel tedbirlerin genellikle değiştirilebileceği veya taraflarca tamamen göz ardı edilebileceğini belirtmektedir.32 ABAD, EDPS–SRB içtihadında sözleşmesel yasakları doğrudan ele almamış olmakla birlikte, yeniden belirlemenin önemsiz risk teşkil ettiği hâllerden birini "prohibited by law" ifadesiyle tanımlayarak, söz konusu yasağın hukuki bir düzenlemeye dayanması gerektiğini lafzen ortaya koymuştur.33
"İlişkin olma" (relating to) kriteri bakımından EDPB, bir verinin gerçek bir kişiyle içerik, amaç veya etki bakımından ilişkili olabileceğini belirterek ABAD içtihadını yinelemekte ve bu kriterleri ayrıca açıklayarak detaylandırmaktadır.
5.2 ABAD İçtihadından Farklılaşan veya İçtihadın Ötesine Geçen Noktalar
Veri Sorumlusu – Veri İşleyen İlişkisi
ABAD, kararlarında bir kişinin belirlenebilir olup olmadığının, ilgili kuruluş perspektifinden ve kullanılması makul olarak muhtemel araçlar çerçevesinde değerlendirilmesi gerektiğini kabul etmekte; ilgili kuruluşun veri sorumlusu veya veri işleyen olması bakımından ayrıca bir ayrım yapmamaktadır. Buna karşın EDPB, Rehber'de, bir veri işleyenin veri sorumlusu adına veri işlediği durumlarda değerlendirmenin veri işleyenin kendi perspektifinden değil, veri sorumlusunun perspektifinden yapılması gerektiği yönünde ek bir yaklaşım benimsemektedir.34 EDPB, bu yaklaşımına gerekçe olarak, veri işleyenin veri sorumlusu adına ve onun talimatları doğrultusunda hareket eden bir aktör olmasını ve GDPR kapsamında bu ilişkiye özel yükümlülükler öngörülmesini göstermekte ve aksi durumun veri sorumlusuna yüklenen veri koruma yükümlülüklerinin etkisiz hâle gelmesine yol açabileceğini ileri sürmektedir.
Bu ek yaklaşım, EDPB'nin ABAD kararı sonrasında hazırlayacağı Rehber kapsamındaki çalışmaları sırasında düzenlediği paydaş etkinliğinde35 de tartışılmıştır. Etkinlikte bazı katılımcılar, anonimlik değerlendirmesinin her bir veri işleyenin kendi perspektifinden yapılması gerektiğini savunurken; bazı katılımcılar ise veri işleyenin veri sorumlusu adına ve onun talimatları doğrultusunda hareket etmesi nedeniyle ayrı bir perspektife sahip olmaması gerektiğini ileri sürmüştür. Buna karşın, Digital Omnibus'un AB Konseyi tarafından 21 Ekim 2026 tarihinde kabul edilen müzakere pozisyonu metninde de veri işleyenin veri sorumlusunun perspektifini paylaşacağı görüşünün hüküm olarak önerildiği görülmektedir.36
Yorumumuz: Kanaatimizce ABAD, somut olayda böyle bir ayrıma bilinçli olarak gitmemiş ve özellikle kişisel veri tanımından hareketle, bir bilginin kişisel veri sayılabilmesi için öncelikle "kimliği belirli veya belirlenebilir" bir gerçek kişiye ilişkin olması gerektiğini vurgulamıştır. Esasen perspektif bazlı yaklaşım da bu tanımdan hareket ederek, bir bilginin ilgili kuruluş bakımından kişisel veri niteliği taşıyıp taşımadığını değerlendirmektedir. Bu nedenle EDPB tarafından getirilen kriterin, kişisel veri tanımının veri sorumluları ve veri işleyenler bakımından farklı uygulanması sonucunu doğurabileceği; oysa belirlenebilirlik değerlendirmesinin ilgili kuruluşun rolünden bağımsız olarak yapılması gerektiği, ABAD'ın da özel olarak böyle bir kriter getirmemesindeki gerekçenin de bu olduğu kanaatindeyiz.
Nitekim uygulamada tarafların veri sorumlusu ve veri işleyen rollerinin aynı süreç kapsamında iç içe geçebildiği veya veri işleyenlerin belirli işleme faaliyetleri bakımından kendi amaçlarıyla hareket ederek aynı veriler açısından veri sorumlusu hâline gelebildiği durumlar ortaya çıkabilmektedir. Bu nedenle, anonimlik değerlendirmesini bu rollere bağlayan ek bir kriterin, bazı durumlarda değerlendirmeyi gereksiz ölçüde karmaşıklaştırabileceği ve uygulamada güçlük yaratabileceği kanaatindeyiz.
Diğer yandan, psödonimleştirmenin uygulamadaki kullanım amaçları ve sağladığı avantajlar dikkate alındığında, bu yöntemin özellikle veri sorumlularının belirli işleme faaliyetlerini veri işleyenler aracılığıyla yürüttüğü ve bu kapsamda verileri veri işleyenlere aktardığı senaryolarda önem kazandığı görülmektedir. Bu nedenle, anonimlik veya belirlenebilirlik değerlendirmesinde veri işleyenin kendi perspektifinin tamamen dışlanması, kanaatimizce yalnızca teorik açıdan tartışmalı olmakla kalmayacak; aynı zamanda psödonimleştirmenin uygulamada sağlaması beklenen temel faydalardan birini de önemli ölçüde zayıflatabilecektir. Özellikle veri işleyenin kendisine aktarılan veriler üzerinden ilgili kişiyi belirleme imkânının bulunmadığı durumlarda dahi değerlendirmenin münhasıran veri sorumlusunun perspektifinden yapılması, psödonimleştirmenin pratik işlevinin önemli bir bölümünü etkisiz hâle getirebilecektir.
Makul Araçların Değerlendirilmesinde Hukuka Aykırı Yollar
ABAD, bir gerçek kişinin belirlenebilir olup olmadığının değerlendirilmesinde, yeniden belirlemenin (i) hukuken yasak olduğu veya (ii) örneğin zaman, maliyet ve iş gücü bakımından orantısız bir çaba gerektirmesi nedeniyle fiilen imkânsız olduğu durumlarda, yeniden belirleme riskinin gerçekte önemsiz kabul edilmesi gerektiğine karar vermiştir. Rehber'de bu yaklaşımı benimsemekle birlikte EDPB, ABAD'ın söz konusu değerlendirmeyi hukuka uygun hareket eden tarafların bulunduğu bir uyuşmazlık kapsamında yaptığını; buna karşın bazı durumlarda hukuki yasağın ilgili kuruluş bakımından fiilen yeterli bir engel teşkil etmeyebileceğini belirtmektedir. Bu nedenle EDPB, bir kuruluşun hukuka aykırı yöntemlere başvurmasının makul olarak muhtemel olduğunu gösteren yeterli ve somut emarelerin bulunması hâlinde, hukuki yasağın tek başına yeniden belirleme riskini önemsiz hâle getirmeyeceğini kabul etmektedir37.
EDPB, bir kuruluşun bu nitelikte olup olmadığının ve dolayısıyla hukuka aykırı yolları kullanmasının muhtemel olup olmadığının aşağıdaki kriterler çerçevesinde değerlendirilebileceğini belirtmektedir:38
- İlgili kuruluş içerisinde hukuki yasağın etkili biçimde denetlenmediği,
- Hukuki yasağın ihlalinden elde edilecek menfaatin buna ilişkin maliyet, çaba ve risklerden daha ağır basabileceği,
- Yeniden belirleme bakımından kullanılabilecek verilerin (ek bilginin) hukuka aykırı erişime karşı yeterince korunmadığı,
- Benzer durumlarda söz konusu yasağın daha önce ihlal edildiğine ilişkin deliller.
Son olarak EDPB, GDPR'ın ilgili kişiyi belirleyebilecek kuruluşlara ilişkin herhangi bir sınırlama öngörmediğinden hareketle ("all the means reasonably likely to be used … either by the controller or by another person"), değerlendirmede veriyi doğrudan veya dolaylı olarak elde edebilecek tüm ilgili kuruluşların dikkate alınması gerektiğini; buna yetkisiz ve kötü niyetli aktörlerin de dâhil olabileceğini belirtmektedir.39
Yorumumuz: Kanaatimizce, bir kuruluşun hukuka aykırı davranacağı yönünde önceden bir karine oluşturulması ve buna bağlı olarak hukuka aykırı yolların da yeniden belirleme riskinin değerlendirilmesine dâhil edilmesi hukuken güvenli bir yaklaşım değildir. İlk olarak, somut bir olayda bir kuruluşun hukuka aykırı davranma ihtimalinin sistematik, objektif, tutarlı ve isabetli şekilde ölçülmesi, doğası gereği oldukça güçtür. Ayrıca, hukuka uygun davranmayacağı yönünde ciddi emareler bulunan bir kuruluşun veri aktarımına taraf olması, söz konusu kuruluşun yeniden belirleme yapma riskinin ötesinde daha temel veri koruma sorunlarını gündeme getirmelidir.
Diğer yandan, hukuka aykırı yollar değerlendirmeye dâhil edildiği anda, somut olaya özgü ve ölçülebilir kriterlerden (örneğin taraflar arasındaki veri aktarımının detayları, uygulanan teknik tedbirler veya verinin hangi yöntemlerle korunduğu gibi unsurlardan) uzaklaşılarak, bütünüyle varsayımsal hukuka aykırı yöntemlerin (hacker kullanılması veya verilerin hukuka aykırı yollarla üçüncü kaynaklardan elde edilen bilgilerle birleştirilmesi gibi) de hesaba katılması gerekecektir. Bu yaklaşım ise hukuki öngörülebilirliği zayıflatmakta ve anonimlik değerlendirmesinin uygulanabilir, tutarlı ve objektif biçimde yapılmasını güçleştirmektedir.
Nitekim paydaş etkinliğinde40 de birçok katılımcı, dikkate alınacak araçların her durumda hukuka uygun, orantılı ve öngörülebilir olması gerektiğini vurgulamış; tamamen varsayımsal ve spekülatif tehditler ile siber saldırganlar gibi hukuka aykırı saldırıların değerlendirme kapsamı dışında tutulması gerektiğini savunmuştur.41
İlgili Kişinin Kuruluş Dışındaki Araçlar Kullanılarak Yeniden Belirlenebilmesi
EDPB, bir verinin ilgili kuruluş tarafından doğrudan yeniden belirlenememekle birlikte, verinin ilgili kişiyi belirlemek için kullanılması muhtemel araçlara sahip başka kuruluşların erişimine sunulması hâlini de ayrıca değerlendirmektedir. Buna göre, ilgili kişinin belirlenmesi için gerekli bilgilerin farklı kuruluşlar arasında dağılmış olması durumunda, bu bilgilerin ilgili kuruluşlar tarafından kullanılması muhtemel araçlar vasıtasıyla bir araya getirilebilmesi hâlinde ilgili kişi bu kuruluşlar bakımından yine belirlenebilir kabul edilebilecektir. Bu kapsamda EDPB, (i) bir kuruluşun ilgili kişiyi belirlemek için makul araçlara sahip olmaması ancak (ii) verileri bu imkânlara sahip olabilecek başka bir kuruluşa aktarmasının makul olarak muhtemel olması hâlinde, verilerin alıcı kuruluş bakımından kişisel veri niteliği kazanmasının, aktaran kuruluş bakımından da bu verilerin dolaylı olarak kişisel veri sayılması sonucunu doğuracağını belirtmektedir.42
ABAD'ın EDPS–SRB içtihadında bu konuya ilişkin veri sorumlusu özelinde bir değerlendirmeye yer verilmiş olup rolden bağımsız bir değerlendirme yer almamaktadır.43 Bununla birlikte, Komisyon tarafından ABAD içtihadı doğrultusunda hazırlandığı belirtilen Digital Omnibus44 kapsamında, kişisel veri tanımına aşağıdaki ifadenin eklenmesi önerilmiştir:
"… Information shall not be personal for a given entity where that entity cannot identify the natural person to whom the information relates, taking into account the means reasonably likely to be used by that entity. Such information does not become personal for that entity merely because a potential subsequent recipient has means reasonably likely to be used to identify the natural person to whom the information relates…"
İlgili ekleme, süreç kapsamında gerçekleştirilen revizyonlar sonrasında taslaktaki kişisel veri tanımı kapsamında kaldırılmıştır, ancak ayrı bir maddede tekrar eklenerek benzer yönde bir hüküm korunmuştur.45
Bu noktada Digital Omnibus kapsamında, bir verinin ikincil alıcı bakımından kişisel veri sayılmasının, ilgili kişiyi belirleme imkânı bulunmayan aktaran kuruluş bakımından da aynı sonucu doğurmayacağı önerilmişken; EDPB, Rehber'de bu tür bir aktarımın, veriyi aktaran kuruluş bakımından da söz konusu verinin dolaylı olarak kişisel veri niteliği kazanmasına yol açacağını belirtmektedir.
Yorumumuz: Esasen Digital Omnibus'ta kişisel veri tanımına ilişkin olarak getirilen bu öneri sektörde yoğun eleştirilere konu olmuştur. Nitekim EDPB ve EDPS de önerilen değişikliğin ABAD içtihadını doğru biçimde yansıtmadığını ve kişisel veri kavramını önemli ölçüde daraltabileceğini açıkça eleştirmiştir. Diğer yandan, kanaatimizce EDPB'nin Rehber'de benimsediği yaklaşımın temelinde haklı bir kaygı bulunmaktadır. Veri aktarım zincirinin sonraki bir halkasında verinin kişisel veri olarak işleneceğinin öngörülebildiği bir durumda, verinin yalnızca ara bir kuruluş bakımından ilgili kişinin belirlenememesi nedeniyle veri koruma rejiminin tamamen dışında bırakılması, GDPR'da öngörülen korumaların dolanılması riskini beraberinde getirebilir. Aksi yöndeki bir yaklaşım, kişisel verilerin önce ilgili kişiyi belirleme imkânı bulunmayan bir kuruluşa aktarılması suretiyle kişisel veri niteliğinden çıkarılması, ardından ise yeniden belirleme imkânına sahip başka bir kuruluş tarafından kişisel veri olarak işlenmesi sonucunu doğurabilir. Böyle bir yapının GDPR'ın koruma sistematiğiyle bağdaştırılmasının güç olduğu kanaatindeyiz.
Anonimleştirme İşlemi Kapsamında İlgili Kuruluşun Diğer Yükümlülükleri
Her ne kadar ABAD kararında farklı perspektiflerin veri sorumlusunun yükümlülüklerine etkisi yalnızca aydınlatma yükümlülüğü kapsamında değerlendirilmiş olsa da, EDPB, beklendiği üzere, anonimleştirme işleminin veri sorumlusunun diğer yükümlülükleri bakımından doğuracağı sonuçları da ayrıca ele almış ve bu kapsamda önemli değerlendirmelerde bulunmuştur. EDPB tarafından dikkat çekilen noktalar şu şekilde belirtilebilir:
- Anonimleştirme işlemi için bir hukuki sebebe dayanılması gerekmektedir.
- Meşru menfaat hukuki sebebine dayanılan işleme faaliyetlerinde, kişisel verilerin mümkün olan en kısa sürede anonimleştirilmesi ve orijinal verilerin silinmesi, ilgili kişiler üzerindeki etkiyi azaltan bir unsur olarak dengeleme testinde veri sorumlusu lehine dikkate alınabilir.
- İlgili kişilere sunulacak aydınlatma metninde, kişisel verilerin anonim veri elde etmek amacıyla işleneceği belirtilmelidir.
- Anonimleştirme işlemi dokümante edilmelidir.
- Bir veri ihlali sonucunda kişilerin yeniden belirlenebilir hâle gelmesi ihtimali bulunduğundan, anonimlik değerlendirmesinin yeniden yapılması gerekebilir.
5.3 EDPB Tarafından Belirlenen Kriterler
5.3.1 Belirlenebilirlik İçin Kullanılması Makul Olan Yöntemler Açısından
EDPB, bir kuruluşun belirli araçları kullanarak ilgili kişinin kimliğini belirlemesinin ne ölçüde muhtemel olduğunun belirlenmesinde dikkate alınacak unsurlar olarak aşağıdakileri örnek göstermektedir46:
- Verinin kendi özellikleri (veri içerisindeki kayıtların benzersizliği ve bunların yeniden belirleme riskine etkisi)
- Verinin işlendiği bağlam (veriye erişimi kısıtlayan etkili ve kalıcı tedbirlerin bulunup bulunmadığı)
- Ek bilgiye erişim imkânı (kişinin kimliğini ortaya çıkarabilecek ek bilgilerin varlığı ve bunlara erişilme ihtimali)
- Maliyet ve süre (bu ek bilgilere ulaşmak için gereken zaman ve maliyet)
- Teknolojik imkânlar (mevcut teknoloji ile makul şekilde öngörülebilir teknolojik gelişmeler)
Bu parametrelere ek olarak EDPB, birtakım önemli uyarılar da getirmektedir:
- Ek bilgilere erişim imkânı hukuken öngörülmüşse, bu erişim kullanılması muhtemel bir araç teşkil eder (a means reasonably likely to be used)47.
- İlgili kuruluşun ek veriye erişim konusunda özel bir motivasyonunun bulunmaması, yeniden belirleme ihtimali değerlendirmesinde tek başına belirleyici olmamalıdır. Buna karşılık, yeniden belirlenen verinin ilgili kuruluş açısından taşıdığı potansiyel değer (yalnızca parasal değerle sınırlı olmaksızın), yeniden belirleme için gereken maliyet ve çabayı karşılayacak veya aşacak düzeyde olduğu ölçüde yeniden belirleme ihtimali değerlendirmesinde dikkate alınmalıdır48.
- Yeniden belirleme değerlendirmesi sonucunda verinin anonim olduğu sonucuna ulaşılsa dahi, teknolojik gelişmeler ışığında bu durumun zaman içinde değişebileceği dikkate alınmalı ve değerlendirme gerektiğinde tekrarlanmalıdır49.
5.3.2 Anonimlik Değerlendirmesine İlişkin Kriterler
a. Kriterlerin Tanıtılması
EDPB, bir verinin anonim olup olmadığının değerlendirilmesinde üç temel kriteri esas almakta olup, söz konusu kriterler ilk kez bu Rehber ile ortaya konulmamış, daha önce WP29 tarafından 2014 yılında yayımlanan rehberde de anonimleştirme karşısındaki temel riskler olarak referans alınmıştır. Bu kriterler aşağıda açıklanmaktadır:
Bir Kişiye Ait Kaydın Tek Başına Ayırt Edilememesi (No Record Isolation)50: Bu kriter, veri içerisindeki bir kaydın tek bir kişiye özgü olacak şekilde diğer kayıtlardan ayrıştırılıp ayrıştırılamadığına ilişkindir. Bir kaydın içerdiği tek bir özellik veya birden fazla özelliğin benzersiz birleşimi (unique combination of attribute values) yalnızca bir kişiye işaret ediyor ve bu kişinin veri seti içerisinde ayrıştırılabilmesini mümkün kılıyorsa, bu kriter ihlal edilmiş olmaktadır.
Aynı Kişiye Ait Kayıtların Birbiriyle İlişkilendirilememesi (No Linkage)51: Bu kriter, farklı veri setlerinde yer alan bilgilerin birbiriyle ilişkilendirilerek aynı kişiye ait olduğunun tespit edilip edilemediğine ilişkindir. Burada temel olarak, farklı veri setleri arasında bağlantı kurulmasını sağlayabilecek ortak tanımlayıcıların (common identifier) veya ortak özelliklerin bulunup bulunmadığına bakılmaktadır. Bu tür ortak unsurlar üzerinden iki veya daha fazla veri seti arasında bağlantı kurulabiliyor ve bu bağlantı ilgili kişinin belirlenebilir hâle gelmesine yol açıyorsa, bu durumda kayıtların birbiriyle ilişkilendirilememesi kriteri ihlal edilmiş olmaktadır.
Kişi Hakkında Çıkarım Yapılamaması (No Inference)52: Bu kriter, anonimleştirilmiş veriden hareketle belirli bir kişi hakkında veri setinde açıkça yer almayan yeni bir kişisel özelliğin veya değerin yeterli bir doğruluk düzeyinde çıkarılıp çıkarılamadığına ilişkindir. Burada kişinin veri seti içerisinde doğrudan tespit edilmesi veya başka bir veri setindeki kaydıyla birebir ilişkilendirilmesi zorunlu olmayıp; kişinin kimliği veya bazı özellikleri dışarıdan biliniyor ve anonimleştirilmiş veriden hareketle o kişi hakkında yeni ve anlamlı bir sonuca ulaşılabiliyorsa bu kriter ihlal edilmiş olmaktadır.53 Ancak varılan çıkarımın bu kriteri ihlal edici nitelikte olabilmesi için (i) belirli bir kişiye özgü (specific) ve (ii) anlamlı (meaningful) olması zorunludur. Başka bir ifadeyle söz konusu çıkarımın kişinin hak veya menfaatleri üzerinde etki yaratabilecek bir niteliğe sahip olması gerekmektedir.
b. Kriterlerin Uygulanması (Yaklaşımlar)
EDPB, bu kriterlerin uygulamada etkili biçimde uygulanabilmesi için iki farklı yaklaşım öngörmektedir54. Her iki yaklaşımda da değerlendirme üç kriter üzerinden yapılmakta ve üç kriterin de sağlanması hâlinde ilgili veri anonim kabul edilebilmektedir. Buna karşılık, kriterlerden herhangi birinin sağlanmaması hâlinde somut olayın koşullarına dayalı ek bir değerlendirme yapılması gerekmektedir. EDPB, anonimleştirme değerlendirmesinde veri sorumlularının somut olayın koşullarına göre bağlamsal veya basitleştirilmiş yaklaşımı tercih edebileceklerini ve gerektiğinde bu iki yaklaşımı birlikte kullanabileceklerini belirtmektedir.
Bağlamsal Yaklaşım (Contextual Approach): Bu yaklaşım, esasen ABAD'ın EDPS–SRB içtihadında benimsediği ve ilgili kişinin yeniden belirlenme ihtimalinin somut olayın tüm objektif unsurları dikkate alınarak, kullanılması makul olarak muhtemel araçlar (means reasonably likely to be used) çerçevesinde değerlendirilmesini gerektiren yaklaşımla örtüşmektedir. Diğer bir deyişle, değerlendirmeyi yapacak kuruluşun, somut olayın özelliklerine göre gündeme gelebilecek makul ve muhtemel araçları dikkate alarak olay bazlı bir özel değerlendirme yapması gerekmektedir.
EDPB, somut olaya ilişkin tüm faktörlerin her durumda eksiksiz olarak bilinemeyebileceğini ve bu nedenle tamamen bağlamsal bir değerlendirme yapılmasının bazı durumlarda yanlış pozitif (false positive) sonuca yol açabileceğini belirtmektedir. Başka bir ifadeyle EDPB, veri ilgili kuruluş bakımından anonim kabul edilmesine karşın, değerlendirme sırasında bilinmeyen bir araç nedeniyle gerçekte verinin yeniden belirlenebilir olmasının mümkün olabileceğini değerlendirmektedir.
Basitleştirilmiş Yaklaşım (Simplified Approach): EDPB, Bağlamsal Yaklaşım'ın anonimleştirmeye ilişkin hukuki standardın tüm nüanslarını yansıttığını belirtmekle birlikte, bu yaklaşımın her somut durumda uygulanmasının mümkün olmayabileceğini ve değerlendirme için gerekli tüm bağlamsal unsurların her zaman bilinemeyebileceğini dikkate alarak, değerlendirmeyi kolaylaştırmak amacıyla daha basitleştirilmiş bir yaklaşım da geliştirmiştir.55 Basitleştirilmiş Yaklaşım'da, veriye erişebilecek ilgili kuruluşlar (relevant entities) belirlenmekte; ancak bu kuruluşların yeniden belirleme bakımından sahip oldukları imkânlar arasındaki farklılıklar ayrıca dikkate alınmamaktadır. Bunun yerine, söz konusu kuruluşlar bakımından ortak ve daha korumacı bir değerlendirme yapılarak yukarıda belirtilen anonimlik değerlendirme kriterleri uygulanmakta ve verinin bu çerçevede anonim olup olmadığı değerlendirilmektedir56.
EDPB, Bağlamsal Yaklaşım'dan farklı olarak, Basitleştirilmiş Yaklaşım'ın yanlış negatif sonuçlara yol açabileceğini, yani verinin ilgili kuruluşlar bakımından gerçekte anonim olduğu durumlarda dahi veri sorumlusunun bu veriyi anonim değilmiş gibi değerlendirebileceğini; ancak bunun, Bağlamsal Yaklaşım'daki yanlış pozitif riskine göre daha yüksek bir güvenlik düzeyi sağlayabileceğini belirtmektedir57.
Yorumumuz: Kanaatimizce, ABAD'ın EDPS–SRB içtihadında benimsediği yaklaşım esasen bağlama özgü bir değerlendirmeye dayanmakta ve Rehber'deki Bağlamsal Yaklaşım ile karşılanmaktadır. Basitleştirilmiş Yaklaşım'ın ise, ABAD içtihadının uygulanmasını kolaylaştırmaya yönelik olarak somut olayın koşullarından nispeten uzaklaştırılmış bir yöntem olduğu anlaşılmaktadır. Bununla birlikte, iki farklı yaklaşımın öngörülmesi ve bunların birlikte nasıl uygulanacağının Rehber'de açıklanmasının dahi oldukça çetrefilli olması, pratikte daha büyük karışıklıklara yol açabileceğine işaret etmektedir. Ayrıca ilgili kuruluşların belirlenmesi ve bu kuruluşların makul olarak sahip olabileceği varsayımsal imkânların değerlendirmeye dâhil edilmesi, somut olayda bilinmeyen ancak varsayılan unsurların analize eklenmesine ve dolayısıyla değerlendirmenin isabetinin azalmasına neden olabilecektir. Diğer yandan, somut alıcıların bilindiği ve bu alıcılar bakımından bağlamsal bir değerlendirmenin fiilen yapılmasının mümkün olduğu durumlarda -ki bu durumların uygulamada daha yaygın olduğu kanaatindeyiz-, Basitleştirilmiş Yaklaşım'ın sağlayacağı ek faydanın sınırlı kalabileceği kanaatindeyiz. Nitekim bu tür durumlarda doğrudan ilgili alıcının sahip olduğu hukuki, teknik ve fiili imkânlar dikkate alınarak ABAD içtihadıyla daha uyumlu bir değerlendirme yapılması mümkünken, Basitleştirilmiş Yaklaşım kapsamında varsayımsal unsurların değerlendirmeye dâhil edilmesi analizin isabetini azaltabilecek ve değerlendirmeyi ABAD içtihatlarından uzaklaştırabilecektir. Bu nedenle Basitleştirilmiş Yaklaşım'ın özellikle alıcıların veya bunların imkânlarının önceden belirlenemediği durumlarda işlevsel olabileceği; buna karşılık somut alıcıların bilindiği hâllerde Bağlamsal Yaklaşım'ın daha isabetli ve öngörülebilir sonuçlar vereceği kanaatindeyiz.
6. Sonuç
ABAD'ın EDPS–SRB içtihadında, psödonimleştirilmiş bir verinin hangi koşullarda ve hangi kuruluşlar bakımından kişisel veri niteliğini koruyacağının belirlenmesine ilişkin önemli değerlendirmelerde bulunulmuştur. Söz konusu içtihat, belirlenebilirlik değerlendirmesinin hukuki çerçevesini ortaya koymakla birlikte, bu çerçevenin uygulamada nasıl hayata geçirileceğini gösterecek daha somut kriterlere duyulan ihtiyacı da beraberinde getirmiştir.
EDPB de esasen bu ihtiyacı karşılamak amacıyla anonimleştirmeye ilişkin Rehber'i hazırlamış ve Rehber'in önemli bir bölümünde ABAD'ın EDPS–SRB içtihadında benimsenen yaklaşımı yansıtmıştır. Bununla birlikte EDPB, bazı önemli noktalarda ABAD içtihadının kapsamının ötesine geçmiş ve kanaatimizce kimi açıklamalarıyla bu içtihatla ters yönde değerlendirilebilecek sonuçlara ulaşmıştır. Bu yaklaşımın, belirli durumlarda ABAD tarafından ortaya konulan bağlamsal ve aktör bazlı belirlenebilirlik testinin uygulamadaki işlevini önemli ölçüde sınırlayabileceği, hatta bazı senaryolarda neredeyse etkisiz hâle getirebileceği kanaatindeyiz.
Uygulamayı kolaylaştırmak amacıyla belirli değerlendirme kriterlerinin ortaya konulması yerinde olmakla birlikte, yıllar içerisinde şekillenen ABAD içtihadından farklılaşan yorumların benimsenmesi, GDPR'ın uygulanmasında yeni belirsizlikler yaratabilecek ve bu konuların ileride yeniden yargısal uyuşmazlıklara konu olmasına yol açabilecektir.
Rehber'e ilişkin kamuoyu görüşü süresi 30 Ekim'de sona ermiş olmakla birlikte işbu yazı tarihinde nihai versiyon henüz yayımlanmamıştır. Bu çerçevede, yayımlanacak nihai halinin mevcut metindeki tartışmalı noktaları azaltacağı ve ABAD içtihadıyla daha uyumlu bir çerçeveye kavuşacağı kanaatindeyiz.
_______________________________________
1Avrupa Veri Koruma Denetçisi (EDPS), AB kurum ve organlarının kişisel verileri işlerken veri koruma kurallarına uymasını denetleyen bağımsız bir AB otoritesidir. https://www.edps.europa.eu/about/about-us_en
2Ortak Çözüm Kurulu (SRB), Avrupa Bankacılık Birliği'nin merkezi çözüm otoritesi olarak faaliyet göstermektedir. Temel görevi, mali sıkıntı yaşayan veya başarısız olan bankaların düzenli biçimde yeniden yapılandırılması veya faaliyetlerinin sonlandırılmasının yönetilmesini sağlamak ve finansal istikrarı korumaktır. https://www.srb.europa.eu/en/about
3Resmi metin için bkz.: https://digital-strategy.ec.europa.eu/en/library/digital-omnibus-regulation-proposal
4Ofisimiz tarafından, bu konudaki destekleyici ve eleştirel görüşlerin birlikte değerlendirildiği detaylı çalışma için bkz.:https://yazicioglulegal.com/yayinlar/digital-omnibus-teklifi-kapsaminda-gdpr-degisiklikleri-ve-kvkk-bakimindan-degerlendirme-07.01.2026/144
5AB Konseyi bünyesinde hazırlanan Digital Omnibus düzenlemesine ilişkin en güncel müzakere pozisyonu için bkz.: https://data.consilium.europa.eu/doc/document/ST-14756-2026-INIT/en/pdf. Avrupa Parlamentosunun müzakere pozisyonunu kabul etmesinin ardından kurumlar arası müzakerelerin başlaması beklenmektedir.
6Taslak Rehber ("Rehber") için bkz. https://www.edpb.europa.eu/public-consultations/guidelines-022026-on-anonymisation_en#no-back
7EDPS tarafından verilen kararın orijinali için lütfen bkz.: https://www.edps.europa.eu/system/files_de?file=2024-04/0395_2020-1174_001_redacted.pdf
8Banco Popular özelinde uygulanan süreç için lütfen bkz.: https://www.srb.europa.eu/en/content/banco-popular-right-be-heard
9Bu örnek, soyut açıklamaların somutlaşabilmesi adına tarafımızca varsayımsal olarak oluşturulmuş olup dosya kapsamında yer alan bilgilerden, yalnızca görüşlerin rastgele oluşturulan 33 haneli alfanümerik kodlarla ilişkilendirildiği ve 2. Aşama'da işlenen bilginin bu kod ve ilişkili olduğu görüş olduğu belirtilmektedir.
10Detay için bkz.: C-434/16, Peter Nowak v Data Protection Commissioner, https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX%3A62016CJ0434&utm
11EUDPR, AB kurumları, organları, ofisleri ve ajansları tarafından gerçekleştirilen kişisel veri işleme faaliyetlerine uygulanan 2018/1725 sayılı AB Tüzüğü'dür. Lütfen bkz.: https://eur-lex.europa.eu/eli/reg/2018/1725/oj/eng
12Söz konusu rehber için lütfen bkz.: https://www.enisa.europa.eu/sites/default/files/publications/Guidelines%20on%20shaping%20technology%20according%20to%20GDPR%20provisions.pdf
13Avrupa Birliği Genel Mahkemesi (General Court), AB kurum ve organlarının işlemlerine karşı açılan davalara ilk derece mahkemesi olarak bakan AB yargı organıdır.
14Genel Mahkeme tarafından verilen karar için lütfen bkz.: https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:62020TJ0557
15Karar için lütfen bkz.: ABAD, C-582/14, https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=CELEX:62014CJ0582&utm
16Temyiz istemi üzerine ABAD tarafından verilen karar için lütfen bkz.: ABAD, C 413/23 P ("ABAD Kararı") https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=celex:62023CJ0413
17ABAD Kararı, para. 55-61.
18ABAD Kararı, para. 63-67.
19ABAD Kararı, para. 73-75.
20Bu noktada dikkat edilmelidir ki ABAD, burada yalnızca böyle bir ihtimalin varlığını ortaya koymakta; söz konusu ihtimalin somut olayda gerçekleşip gerçekleşmediğine ilişkin nasıl değerlendirme yapılacağını ise kararın ilerleyen kısmında ele almaktadır.
21ABAD Kararı, para. 76-77.
22ABAD Kararı, para. 82. ve 86.
23ABAD Kararı, para. 82.
24ABAD Kararı, para. 108-109.
25ABAD Kararı, para. 111.
26ABAD Kararı, para. 112.
27ABAD Kararı, para. 115-116.
28SRB'nin davayı geri çekme talebi üzerine Genel Mahkeme tarafından verilen karar için lütfen bkz.: https://infocuria.curia.europa.eu/tabs/jurisprudence?searchTerm=T%252D557%252F20%2520RENV&lang=EN&logicDocId=313930
29Lütfen bkz.: 6 numaralı dipnot
30Article 29 Data Protection Working Party (WP29), GDPR öncesinde AB veri koruma hukukuna ilişkin görüş ve rehberler yayımlayan ve ulusal veri koruma otoritelerinin temsilcilerinden oluşan bağımsız danışma organıdır; görevleri daha sonra EDPB tarafından devralınmıştır.
31Rehber için bkz.: https://ec.europa.eu/justice/article-29/documentation/opinion-recommendation/files/2014/wp216_en.pdf
32Lütfen bkz.: Rehber, para. 33.
33ABAD Kararı, para. 82.
34Lütfen bkz.: Rehber, para. 15. vd.
35Etkinlik kapsamındaki değerlendirmeler ve detaylı rapor ("Paydaş Etkinlik Raporu") için bkz.: https://www.edpb.europa.eu/system/files/documents/2026-02/edpb-report-stakeholder-event-anonymisation-pseudonymisation_en.pdf
36Bkz. AB Konseyi müzakere pozisyonu metni, s. 140 (https://data.consilium.europa.eu/doc/document/ST-14756-2026-INIT/en/pdf)
37Lütfen bkz.: Rehber, para. 32.
38Lütfen bkz.: Rehber, para. 33.
39Lütfen bkz.: Rehber, para. 30.
40Lütfen bkz.: 35 numaralı dipnot.
41Lütfen bkz.: Paydaş Etkinlik Raporu s. 5
42Lütfen bkz.: Rehber, para. 21.
43ABAD Kararı, para. 84-85.
44Lütfen bkz.: 3 numaralı dipnot.
45Bkz. AB Konseyi müzakere pozisyonu metni, s. 140 (https://data.consilium.europa.eu/doc/document/ST-14756-2026-INIT/en/pdf)
46Lütfen bkz.: Rehber, para. 29.
47Lütfen bkz.: Rehber, para. 29.
48Lütfen bkz.: Rehber, para. 31.
49Lütfen bkz.: Rehber, para. 35.
50Lütfen bkz.: Rehber, para. 59 vd.
51Lütfen bkz.: Rehber, para. 59 vd.
52Lütfen bkz.: Rehber, para. 66 vd.
53Örneğin, bir departmanda yalnızca iki çalışanın toplam maaşı biliniyor ve çalışanlardan birinin maaşı başka bir kaynaktan biliniyorsa, diğer çalışanın maaşı çıkarım yoluyla belirlenebilir.
54Lütfen bkz.: Rehber, para. 45 vd.
55Lütfen bkz.: Rehber, s. 2, para. 47.
56Lütfen bkz.: Rehber, para. 48.
57Lütfen bkz.: Rehber, para. 48.
Yazar: Bora Yazıcıoğlu & İbrahim Yıldırım
Kaynak: Lebib Yalkın Aylık Mevzuat Dergisi Kasım Sayısı 2026